

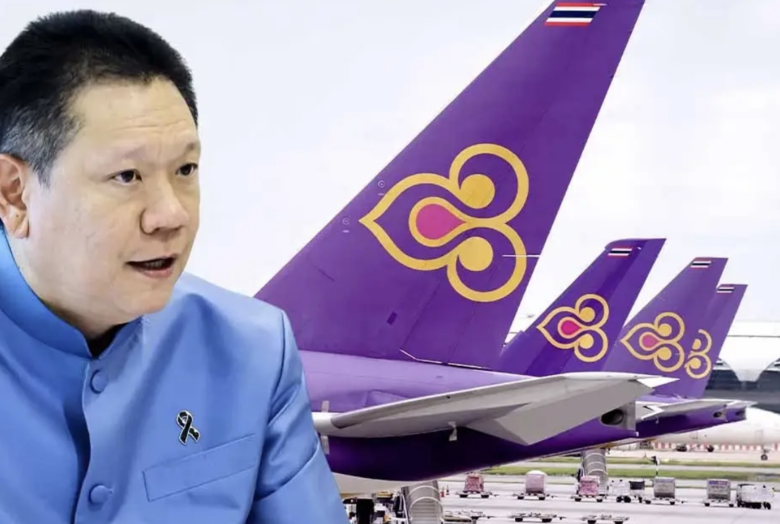
(台泰時報11月11日電)泰國國際航空公司(Thai Airways)訂位系統供應商Amadeus遭未經授權存取,導致約6萬529筆泰航旅客資料受到影響。泰國財政部常務次長兼泰航董事長拉沃隆(Lavaron Sangsnit)11日表示,此次事件並非泰航內部系統直接遭駭,但已反映外部系統連接的資安風險,財政部已要求所屬機關全面檢視防護措施,並計畫運用人工智慧(AI)技術因應新型態網路攻擊。
泰航9日發布聲明指出,國際航空訂位系統供應商Amadeus IT Group S.A.於8月10日至9月23日期間發生未經授權存取事件,可能涉及6萬529筆旅客資料,包括姓名、訂位代號(PNR)、旅行日期、航線及艙等資訊。
拉沃隆說明,Amadeus為全球主要航空訂位系統供應商,多家航空公司共同使用相關服務,因此此次事件不僅涉及泰航,也可能影響其他航空公司。他強調,即使攻擊並非直接針對泰航,仍須檢討系統漏洞與外部連接風險。
拉沃隆指出,網路攻擊方式近年快速改變,過去駭客主要透過人工尋找系統弱點,企業可藉由人員監控帳號及異常活動進行防範。如今攻擊者運用AI技術,可能同時對數百萬個帳號發動攻擊,傳統人工檢查已難以及時應對。
因此,財政部將推動AI資安防護機制,提高異常偵測及攻擊應變能力,並要求所屬機關檢視重要資料庫、系統介面及外部連接點,在有限預算下優先保護關鍵資訊。
拉沃隆表示,財政部稅務徵收系統及重要資料庫目前採取高強度防護措施,泰國銀行體系也設有相關安全機制。就此次事件而言,尚未發現涉及資金遭提領或財務損失的情況。
泰國財政經濟辦公室主任兼泰航董事威尼(Winit Wisetsuwannaphum)表示,截至11日,尚未發現此次事件造成實際損害,也未發現相關外洩資料遭公開。
他指出,網路安全風險不僅存在於民間企業,政府機關同樣面臨攻擊,包括掌握大量納稅人資訊的稅務機關也曾多次遭到網路攻擊。
財政部目前正協調所屬機關加強資安演練,並引進專業人員協助檢查系統弱點,改善防護機制及應變流程,降低未來類似事件對政府資料庫與金融系統的影響。
圖片來源:Bangkok Biz