

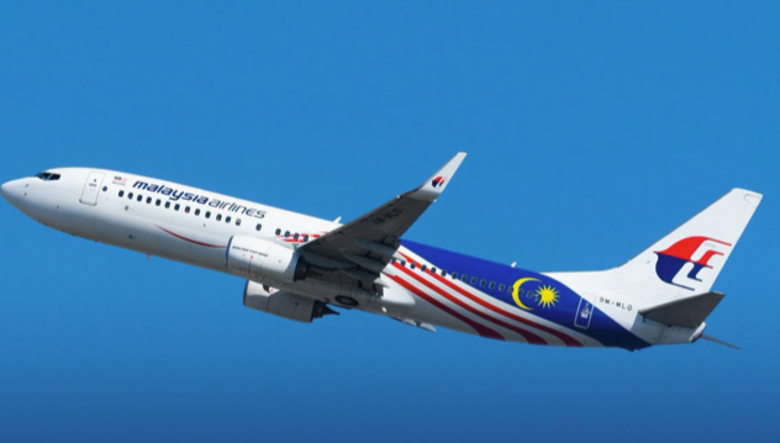
(台泰時報11月3日電)馬來西亞航空(Malaysia Airlines)10月31日發布資安公告,證實第三方航空訂位技術供應商Amadeus發生網路安全事件,部分旅客個人資料可能受到影響。潛在受影響資料涉及2023年8月至2026年9月期間的訂位紀錄,時間跨度超過3年。航空公司強調,內部資訊系統未遭入侵,目前也沒有證據顯示旅客財務資料遭到存取。
馬航表示,此次事件涉及外部供應商提供的航空訂位技術服務,而非公司自身資訊基礎設施受到攻擊。目前正與Amadeus及相關單位合作調查,釐清事件範圍及可能造成的影響。
不過,馬航尚未公布可能受影響的旅客人數,也未具體說明涉及哪些個人資料。因此,現階段無法確認所有相關期間搭機或訂位的旅客均受到影響。
Amadeus是國際航空及旅遊產業的重要技術服務供應商,提供訂位、旅客資訊管理及相關技術服務。由於多家航空公司使用同一供應商,這起事件的影響並不限於馬來西亞。
Amadeus表示,事件涉及旅遊訂位資料顯示環境中的安全漏洞,部分訂位資料可能透過漏洞遭到未經授權的存取。公司已採取措施修補漏洞,並加強系統監控及異常偵測。
除了馬航,日本航空、全日空、國泰航空、大韓航空及韓亞航空等國際航空公司,也陸續通報受到相關事件影響或存在旅客資料風險。
其中,日本航空通報約9萬2000名旅客資料受到影響,國泰航空則表示約5萬3000筆訂位紀錄涉及事件。各航空公司的受影響資料類型及範圍不盡相同,不能直接套用至馬航旅客。
資安事件也凸顯航空業高度依賴跨國技術供應鏈的風險。即使航空公司自身系統未遭入侵,第三方服務商的漏洞仍可能影響旅客資料安全。
馬航指出,目前沒有證據顯示客戶財務資訊遭存取,但調查仍在進行。未發現財務資料遭入侵,不代表其他個人資訊已確認完全安全。
航空公司提醒旅客,近期應提高對可疑電子郵件、簡訊及陌生來電的警覺,尤其是要求提供個人資料、付款資訊或帳戶憑證的訊息,應先透過官方管道確認真偽。
馬航表示,將持續與技術供應商及相關單位合作,並在取得進一步資訊後公布最新情況。事件最終影響人數及資料範圍,仍有待調查結果確認。
圖片來源:Love Airplane