

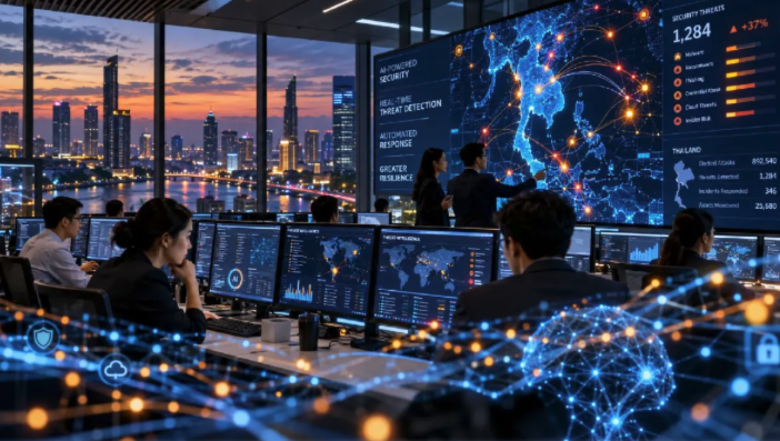
(台泰時報11月1日電)人工智慧(AI)加速導入企業營運,同時增加網路攻擊與資料外洩風險。泰國電子交易發展局(ETDA)調查顯示,17.8%受訪企業已開始使用AI,另有73.3%計畫導入,但已採用AI的企業平均準備度僅55.1%。資安專家指出,企業須加強存取權限管理、系統監控及自動化防護,避免新技術成為資訊安全漏洞。
資訊管理解決方案業者ManageEngine區域技術主管納塔威(Nattawit Wongsitthiroj)表示,10月為國際網路安全意識月,企業除持續教育員工辨識網路釣魚郵件,也應重新檢視雲端服務、第三方系統及AI應用帶來的風險。
隨著泰國企業加速數位轉型,雲端平台與外部服務的連結日益增加。泰國中央銀行指出,數位生態系統愈趨複雜,企業與供應商之間的資安責任也更難明確區分。
泰國國家電腦緊急應變小組(ThaiCERT)近期警告,名為JADEPUFFER的AI代理程式驅動勒索軟體攻擊,可能加快入侵及擴散速度,縮短企業偵測異常與採取應變措施的時間。
調查並顯示,已使用AI的泰國企業平均準備度為55.1%,屬於認知階段,反映企業導入新技術的意願與實際風險管理能力仍存在落差。專家認為,企業不能僅依靠員工教育,還須建立持續監控機制。
當AI應用程式連結內部資料庫時,若取得超出必要範圍的權限,攻擊者可能透過惡意指令誘使系統洩漏機密。企業應確認員工使用哪些AI工具、存取何種資料,以及是否存在未經核准的應用程式。
在技術管理方面,整合式端點管理(UEM)及安全資訊與事件管理(SIEM)系統,可協助企業執行安全政策、集中監控設備與辨識異常活動,降低個人資料及企業程式原始碼外洩風險。
此外,AI代理程式、應用程式介面(API)及自動化服務帳號逐漸增加,企業系統內不屬於真人使用者的數位身分也隨之擴大。若缺乏權限限制,相關帳號可能成為入侵管道。
專家建議採取零信任(Zero Trust)架構,依最低必要權限原則管理人員與系統存取,並結合多因素驗證、抗網路釣魚驗證及高權限帳號管理,持續檢查使用權限。
企業也須將資安納入日常營運與業務決策,建立事件偵測、損害控制及復原程序,確保遭遇網路攻擊時能維持核心業務運作。
圖片來源:Bangkok Biz