

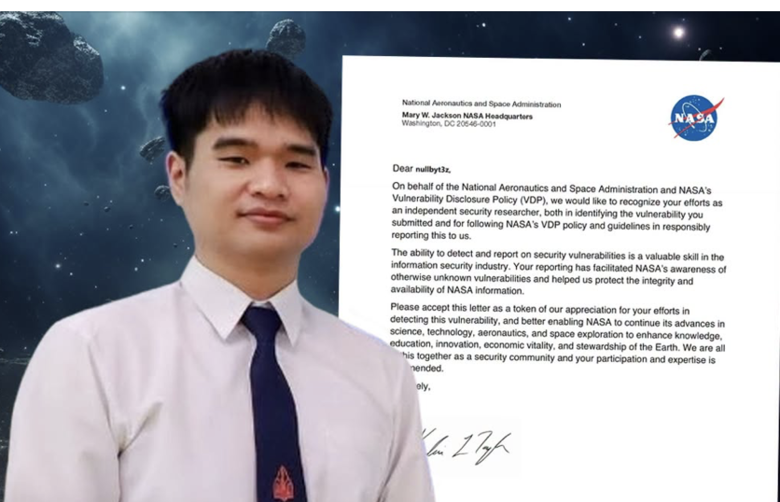
(台泰時報11月10日電)泰國孔敬大學一名資訊安全學系一年級學生,因發現美國國家航空暨太空總署(NASA)資訊系統存在跨網站指令碼(XSS)安全漏洞,並依官方程序通報,獲NASA正式致函表揚。感謝函日期為2026年11月5日,肯定他協助辨識先前未知的資安弱點,提升政府資訊系統安全防護能力。
獲表揚的學生為塔納蓬(Thanaphon Butsreecha),就讀孔敬大學電腦學院資訊安全課程,目前為一年級學生。他在網路上使用「nullbyt3z」作為暱稱,平時關注網站安全及系統漏洞研究。
根據相關報導,塔納蓬發現NASA資訊系統存在跨網站指令碼漏洞,隨後依照美國太空總署的漏洞揭露政策(Vulnerability Disclosure Policy,VDP),向資安團隊提交報告,協助主管人員進一步確認與處理問題。
跨網站指令碼是一種常見的網站安全漏洞。當網站未妥善檢查或處理外部輸入內容時,攻擊者可能將惡意程式碼嵌入網頁,並在其他使用者瀏覽時執行,進而造成資訊遭竊取或網頁內容遭操控等風險。
不過,發現漏洞並不代表系統已遭實際攻擊,也不能直接認定有使用者資料外洩。此次事件主要涉及安全弱點的辨識、通報及後續防護處理。
塔納蓬表示,過去約1個月持續投入漏洞搜尋及報告整理工作。研究過程中的挑戰之一,是確保提交的問題具有實際意義,且不是其他研究人員已通報的重複漏洞。
NASA設有正式漏洞揭露機制,允許外部資安研究人員在遵守規範的前提下,回報發現的系統弱點。相關報告須透過指定平台提交,並由資安團隊評估問題的嚴重程度及修復方式。
依照NASA規定,研究人員應避免干擾系統正常運作,不得任意取得或公開敏感資料,並須在確認漏洞後依程序通知主管單位,讓系統管理者有機會完成修復。
NASA資訊長辦公室於11月5日發出正式感謝函,肯定塔納蓬遵循負責任揭露原則,協助提升資訊系統的安全性。這項表揚屬於資安研究貢獻認可,並非太空科學競賽獎項。
孔敬大學資訊安全課程負責人表示,學生的成果展現資訊安全技術能力,也反映專業倫理的重要性。資安人才除了必須具備辨識漏洞的能力,也需要遵循合法程序,避免研究行為對系統及使用者造成損害。
此次事件顯示,透過正式漏洞通報制度,大學生也能參與國際機構的資安防護工作,將課堂所學應用於實際問題,累積專業經驗。
圖片來源:Khaosod