

(台泰時報11月2日電)馬來西亞柔佛州居鑾市近日發生公共電子看板遭駭客入侵事件,市內8面LED顯示螢幕突然播放色情影片,引發民眾關注。自稱「Leakers」的駭客組織宣稱發動攻擊是為揭露數位看板系統的資安漏洞,而非勒索或散播勒索軟體。居鑾市議會已關閉受影響設備,警方則依電腦犯罪及刑事法規展開調查。
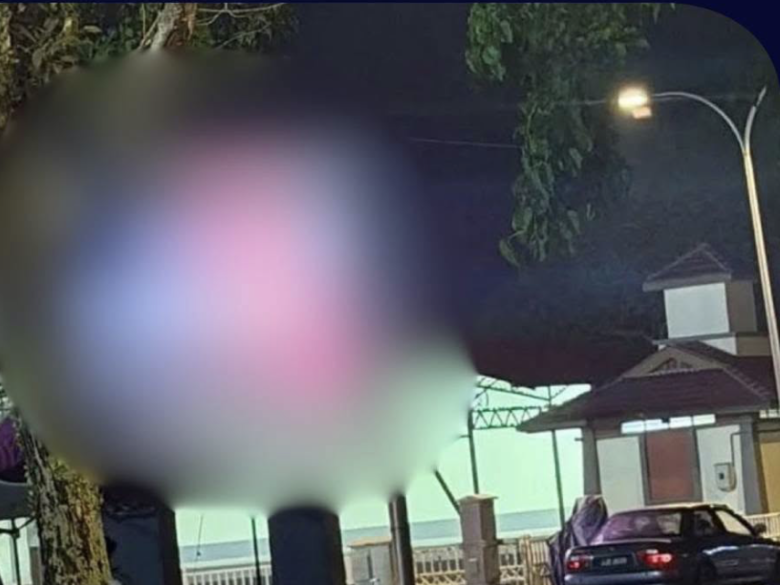
事件發生於10月29日晚間,受影響地點包括居鑾湖廣場、英丹花園及通往加亨道路附近。相關影片及照片隨後在社群平台流傳,地方政府確認電子顯示系統遭到未經授權的入侵。
居鑾警區主任表示,警方10月30日接獲一名42歲男子報案。報案人先由員工得知異常情況,隨後透過通訊軟體收到顯示色情內容的截圖及影片,並聯繫設備供應商確認問題,最終切斷電源以停止播放。
駭客組織則透過對外聲明表示,其成員利用數位看板內容傳輸軟體的安全缺陷取得控制權,包括網頁介面及系統操作功能存在的漏洞。該組織聲稱使用自動化掃描工具搜尋安全防護不足的設備,並非刻意選定特定企業或國家。
該組織宣稱,短短2小時內便發現數千套可能遭入侵的系統,攻擊範圍除馬來西亞外,也涉及埃及、伊拉克、巴西及中國。不過,這些跨國攻擊說法尚未獲相關國家主管機關獨立證實。
駭客強調,行動並非為取得贖金或非法收益,而是希望指出企業投入大量資金建置廣告與公共資訊系統,卻忽略基本網路安全措施,使連接網際網路的電子看板容易受到控制。
馬來西亞警方表示,案件正依1997年電腦犯罪法第4條第1款,以及刑法第292條有關猥褻內容的規定調查,同時追查實際入侵者身分。
居鑾市議會已與設備供應商合作檢查系統,並研擬修復及強化安全措施。馬來西亞通訊部副部長張念群也呼籲公私部門定期進行資安檢測與系統稽核,避免類似事件再次發生。
目前警方仍在釐清入侵方式與責任歸屬,尚未確認自稱犯案的組織是否涉及全部事件。此案凸顯公共電子顯示設備連接網路後,若缺乏適當存取控制及安全維護,可能成為網路攻擊目標。
圖片來源:Bangkok Biz