

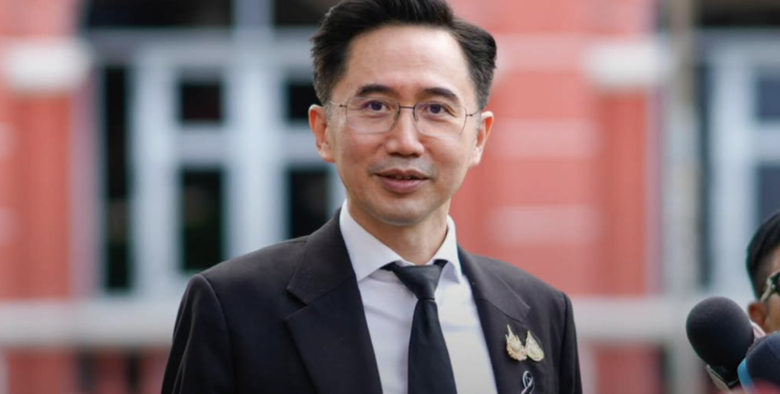
(台泰時報10月22日電)泰國副總理兼高等教育、科學、研究暨創新部長尤德查南(Yodchanan Wongsawat)22日表示,人工智慧公司OpenAI參與的資安研究發現PHP程式語言存在重大安全漏洞,可能讓駭客入侵網站或控制伺服器。由於全球約七成可辨識後端程式語言的網站使用PHP,泰國政府已要求相關機關加速檢查系統,優先保護民眾個人資料。
尤德查南透過社群媒體指出,研究團隊發現的漏洞可能遭不法人士利用,進一步取得網站系統控制權。PHP廣泛應用於政府機關、企業及教育機構網站,因此相關安全問題受到國際資安界關注。
根據公開技術資訊,研究人員透過人工智慧輔助發現PHP核心程式的兩項安全漏洞,可能使攻擊者在未經授權的情況下遠端執行程式碼,或取得伺服器記憶體中的敏感資料。
相關漏洞經過約兩個月的協調處理,PHP維護團隊已於10月21日發布安全更新。尤德查南表示,漏洞在正式公開前已有時間準備修補措施,民眾無須過度恐慌,但各單位應立即確認系統安全狀況。
針對國內政府機關與教育醫療機構,尤德查南提出3項資安防護措施:
1️⃣全面盤點系統:要求資訊技術團隊檢查所有使用PHP的網站及內部資訊系統,優先處理醫院病患資料庫、大學學生資料及醫學院管理系統,確認是否使用存在漏洞的版本。
2️⃣立即降低風險:在主要系統完成更新前,先啟用網路或雲端平台的額外防護機制,監測異常登入及可疑存取行為,並及時阻擋可能的攻擊活動,降低資料外洩風險。
3️⃣完成安全修補:儘速測試新版PHP與既有系統的相容性,確認運作正常後安裝安全更新,修補已知漏洞,避免系統長期暴露於資安威脅。
尤德查南表示,已指示高等教育、科學、研究暨創新部所屬機關全面檢查相關網站與資訊服務,同時協調其他部會共同執行安全更新。
他特別提醒,大學、醫院及醫學院保存大量個人資料,除日常網站服務外,也應檢查涉及病歷、學生身分及內部管理的資料系統,避免漏洞影響重要資訊。
資安研究資料顯示,PHP此次漏洞涉及伺服器端程式執行與記憶體資訊保護,但使用PHP不代表網站已遭入侵,實際風險仍取決於版本及系統防護狀況。
泰國政府表示,將持續追蹤各機關修補進度,並要求相關單位加強異常活動監測,降低民眾資料遭未經授權存取的可能性。
圖片來源:The Standard